Alerta de Segurança Nacional
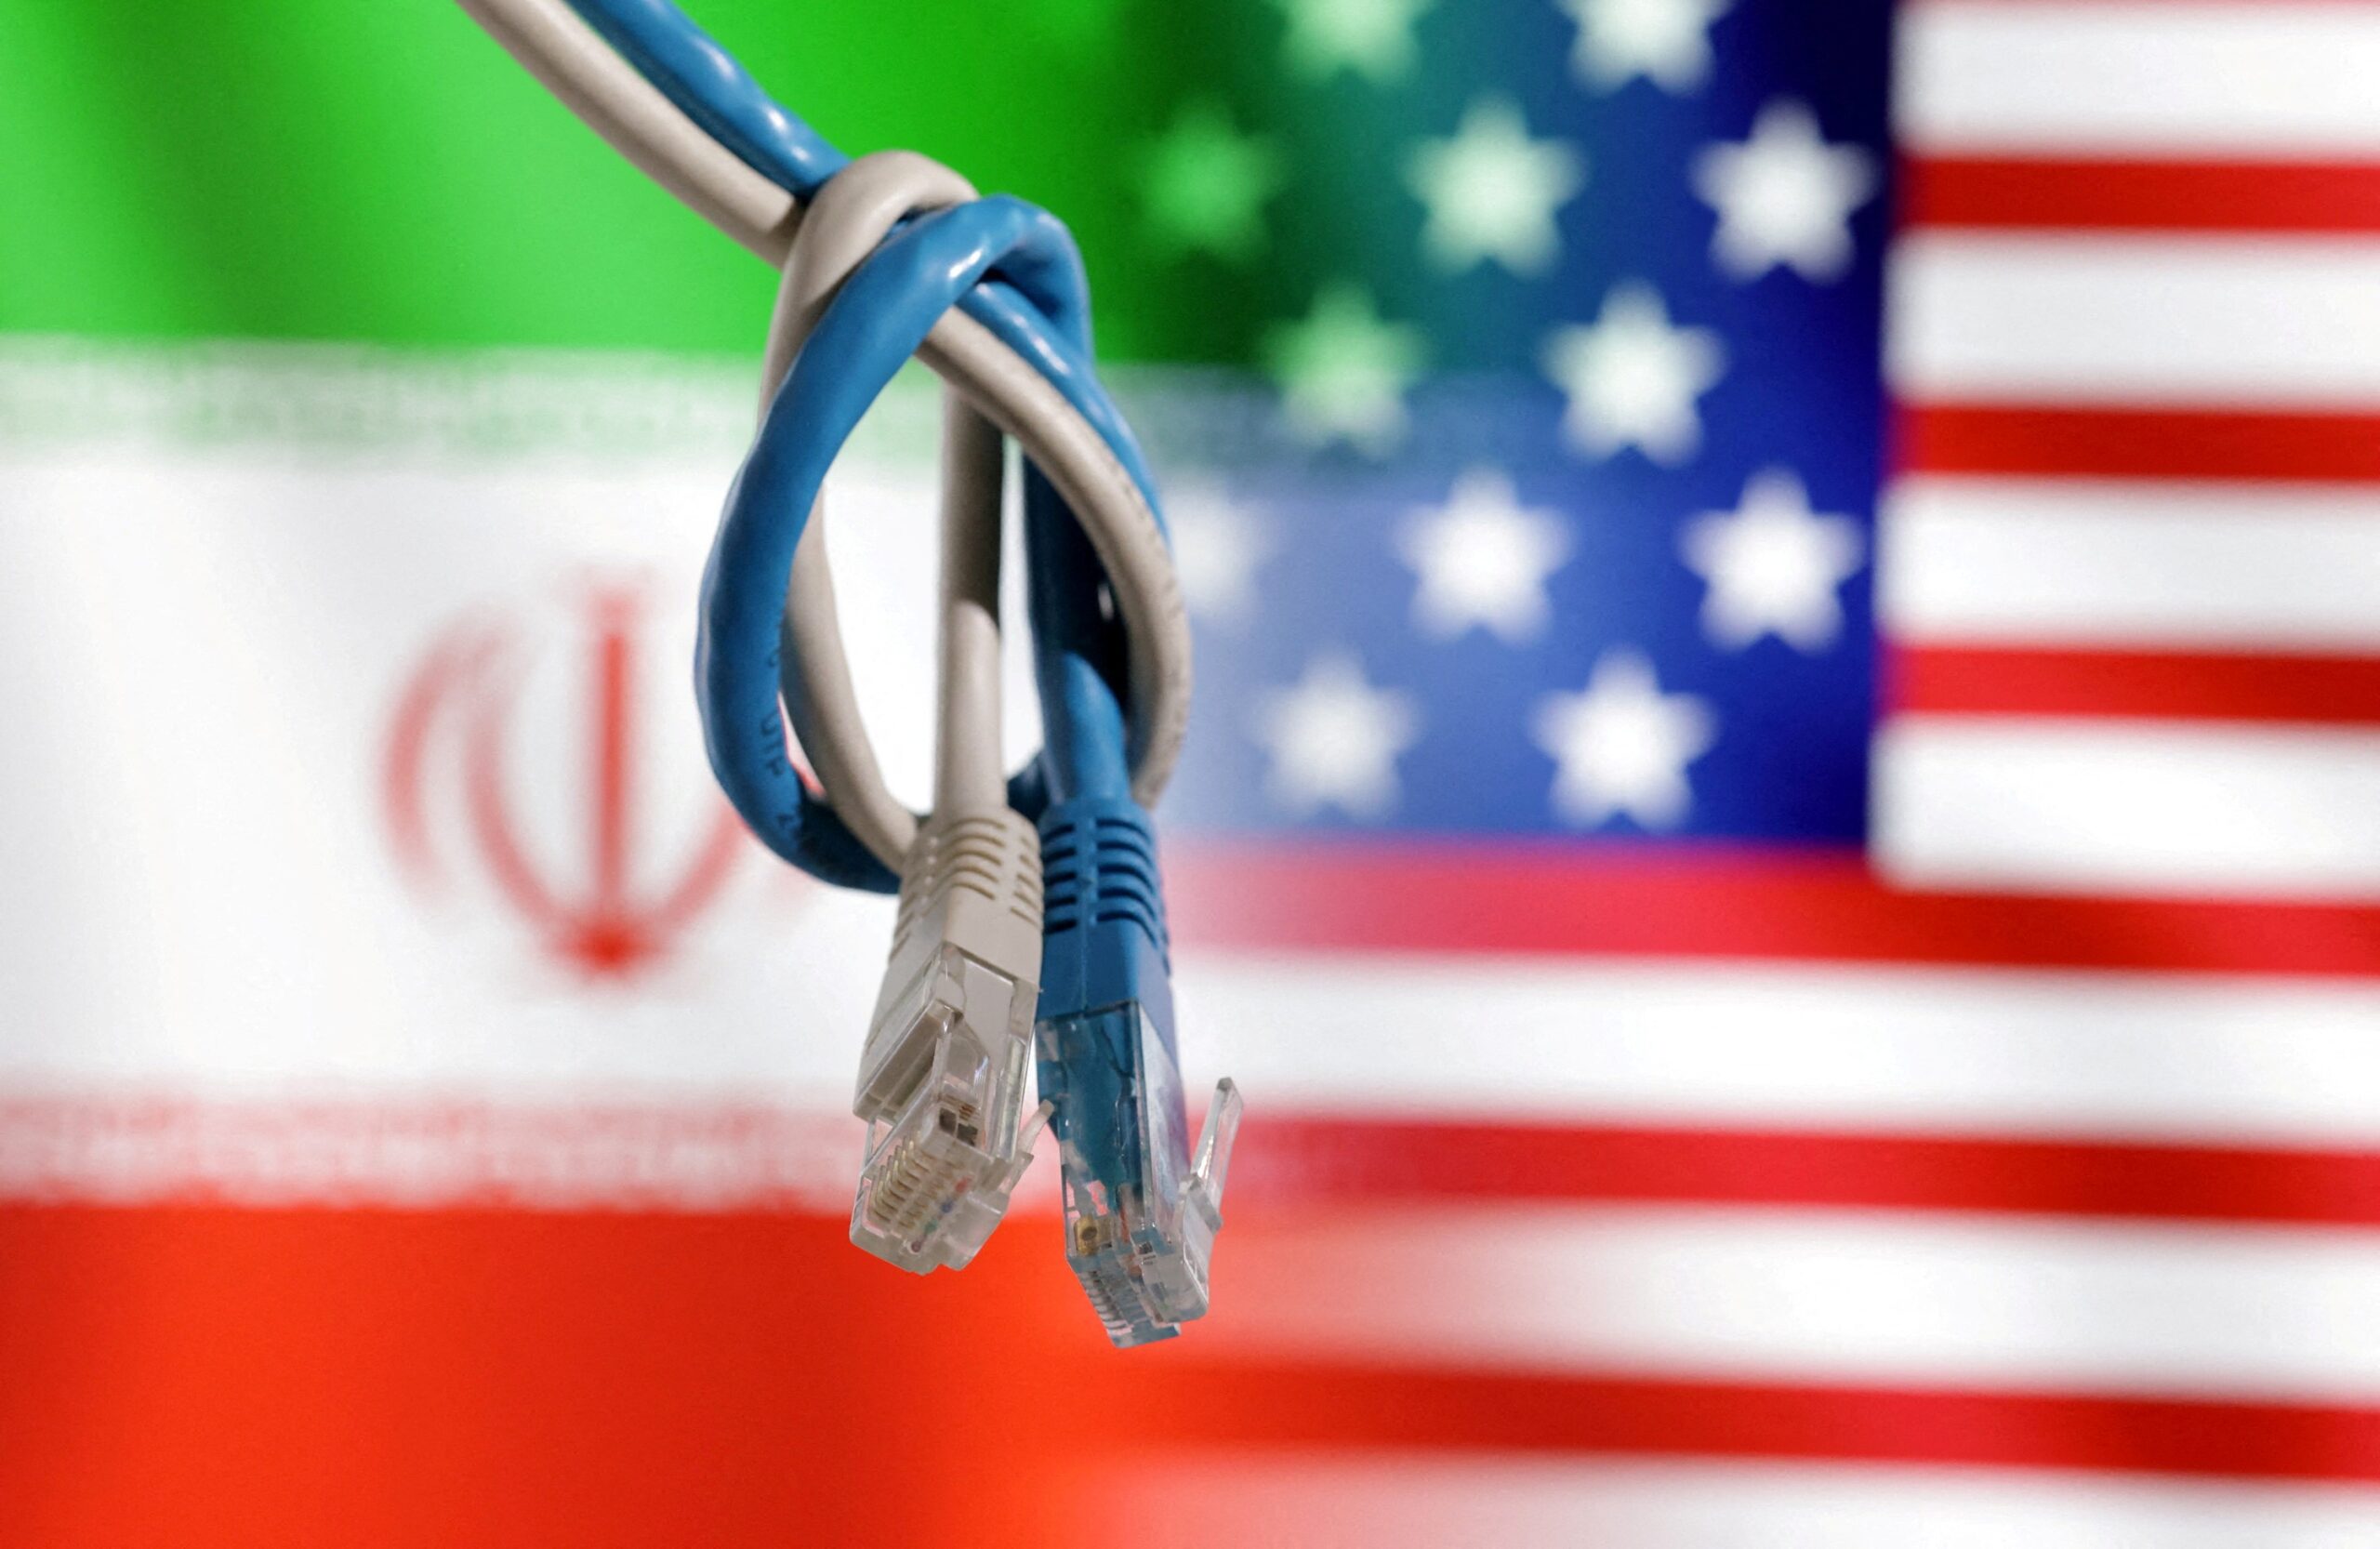
Na última terça-feira (7), agências de segurança dos Estados Unidos emitiram um aviso preocupante sobre hackers vinculados ao Irã que estão explorando vulnerabilidades em sistemas essenciais do país. Os alvos incluem serviços fundamentais como os de água, esgoto e energia, além de órgãos governamentais locais. As autoridades destacam que esses ataques têm como objetivo provocar “impactos nos EUA” e já resultaram em “interrupções de serviços e prejuízos financeiros”.
O alerta veio de entidades como o FBI, a Agência de Segurança Nacional (NSA), a Agência de Defesa Cibernética (CISA) e o Departamento de Energia, entre outros. Embora o comunicado não tenha detalhado quais sistemas específicos estão sendo mirados, ficou claro que os hackers focam em estruturas que controlam e monitoram operações vitais.
Interrupções e Riscos Emergentes
O comunicado menciona que organizações de diversos setores da infraestrutura crítica dos EUA já enfrentaram interrupções devido a interações maliciosas com arquivos de projeto e manipulações de dados. Esses ataques têm como alvo dispositivos como os controladores lógicos programáveis, desenvolvidos pela Rockwell Automation, que atuam como o “cérebro” para as operações industriais.
As agências de segurança dos EUA ressaltam a importância de que as organizações revisem rapidamente suas táticas, técnicas e procedimentos (TTPs) e os indicadores de comprometimento (IOCs). Essa revisão deve ser feita para identificar sinais de atividades maliciosas atuais ou passadas nas redes.
Grupo de Hackers e Retaliações
O comunicado também faz referência ao grupo de hackers conhecido como “CyberAv3ngers”, ou Shahid Kaveh Group, que é ligado à Guarda Revolucionária do Irã e que já havia sido reportado em ataques a controladores lógicos. Além disso, o grupo Handala, que também tem conexões com o Irã, reivindicou um ataque em março contra a Stryker, uma empresa de tecnologia médica dos EUA, alegando que a invasão foi uma retaliação a bombardeios que resultaram na morte de crianças iranianas.
Em um incidente separado, hackers bloquearam uma empresa de saúde, impedindo o acesso à sua rede por meio de uma ferramenta que, segundo pesquisadores da Halcyon, está associada a atividades iranianas. Esses eventos levantam preocupações sobre a segurança cibernética nos Estados Unidos e a capacidade do país de se proteger contra ameaças emergentes, especialmente em tempos de crescente tensão política e militar.
Contexto Geopolítico e Cibernético
O alerta das autoridades americanas é particularmente significativo, uma vez que foi emitido em um momento de elevadas tensões entre os EUA e o Irã. Recentemente, o ex-presidente Donald Trump fez declarações alarmantes sobre a situação no Estreito de Ormuz, aumentando a apreensão sobre a possibilidade de um conflito mais amplo. A combinação de hostilidades geopolíticas e a crescente sofisticação de ataques cibernéticos representa um desafio crítico para a segurança nacional dos Estados Unidos.
A situação exige não apenas vigilância contínua, mas também uma colaboração robusta entre os setores público e privado para fortalecer as defesas cibernéticas. Com a digitalização de processos e a interconexão de redes, a proteção da infraestrutura crítica nunca foi tão essencial.